Backup contra ransomware: ter uma cópia não basta sem testar a restauração
Uma rotina de recuperação precisa definir o que está protegido, quem consegue acessar a cópia e quanto trabalho pode ser retomado com ela.
O que você precisa saber
- Mantenha cópias protegidas do ambiente principal.
- Teste a disponibilidade e a integridade dos backups.
- Restaurar arquivos não elimina a necessidade de investigar exposição de dados.
A cópia precisa sobreviver ao problema principal
Em um ataque de ransomware, o ambiente usado diariamente e as cópias acessíveis a ele podem ser atingidos. A CISA recomenda backups protegidos, incluindo opções offline ou imutáveis conforme a estrutura. A FTC também destaca cópias externas e criptografadas para informações essenciais. Guardar outro arquivo na mesma pasta ou no mesmo equipamento não deve ser confundido com uma estratégia completa de continuidade.
Defina o que a empresa precisa recuperar
Liste documentos, sistemas, configurações e informações que sustentam as tarefas prioritárias. Identifique quem é responsável por cada conjunto e com que frequência ele muda. Uma cópia de arquivos antigos pode funcionar tecnicamente e ainda deixar de fora o trabalho recente necessário à operação. A escolha deve considerar a perda tolerável de informações e o tempo disponível para retomar atividades, sem depender apenas do volume armazenado.
Um teste transforma suposição em resultado
A orientação da CISA inclui testar a disponibilidade e a integridade das cópias. Faça a restauração de forma planejada e controlada, verificando se os arquivos abrem e se as permissões necessárias estão disponíveis. Documente o que foi testado, quando e por quem. Um painel indicando que o backup terminou não demonstra, sozinho, que uma equipe conseguirá reconstruir o serviço no momento de uma interrupção real.
ASSISTA TAMBÉM
Não clique em tudo que receber
Vídeo: Cidadão na Rede / NIC.br · Não clique em tudo que receber ↗. Ao reproduzir, você carrega o player do YouTube, sujeito às políticas da plataforma.
O acesso ao backup também merece proteção
Evite que a mesma credencial cotidiana permita alterar todas as cópias sem controle. Defina responsáveis e procedimentos para consultar ou restaurar o conteúdo. Proteja também as instruções de recuperação, porque elas precisam estar disponíveis quando o ambiente principal falhar. Se a operação depender de um fornecedor, esclareça quais dados estão cobertos e como solicitar a recuperação; armazenamento contratado e restauração executável são compromissos diferentes.
Após um incidente, recuperar não é concluir
Antes de recolocar sistemas em funcionamento, a equipe técnica deve considerar a origem e a extensão do comprometimento. A volta dos arquivos não esclarece se houve acesso ou retirada de informações. Preserve os registros relevantes e mantenha uma comunicação organizada com os responsáveis. O plano de continuidade deve incluir a investigação e os encaminhamentos aplicáveis ao contexto, sem prometer que uma cópia elimina todos os impactos do ataque.
Olhar do especialista
A pergunta de negócio é qual atividade volta a funcionar com aquela cópia. Testar somente a existência de arquivos deixa de fora dependências como permissões, configurações e responsáveis. Uma simulação pequena, registrada e periódica revela essas lacunas antes da crise. Também evita que a retomada operacional seja confundida com uma conclusão sobre a confidencialidade dos dados.
Perguntas frequentes
Sincronizar uma pasta é o mesmo que ter um backup protegido?
Não necessariamente. Avalie retenção, possibilidade de exclusão, isolamento e capacidade de restaurar versões.
Conseguir restaurar encerra a investigação?
Não. É preciso avaliar a origem do ataque, a segurança do ambiente e eventual exposição das informações.
Créditos e fontes desta matéria
Texto e organização: Redação AV Notícias. Produção própria baseada nas orientações e publicações abaixo, consultadas em 22/10/2026. O crédito identifica a fonte de informação e não indica vínculo com a AV.
- CISA — #StopRansomware Guide ↗
- FTC — Ransomware risk: 2 preventive steps for your small business ↗
- Canadian Centre for Cyber Security — Ransomware playbook ↗
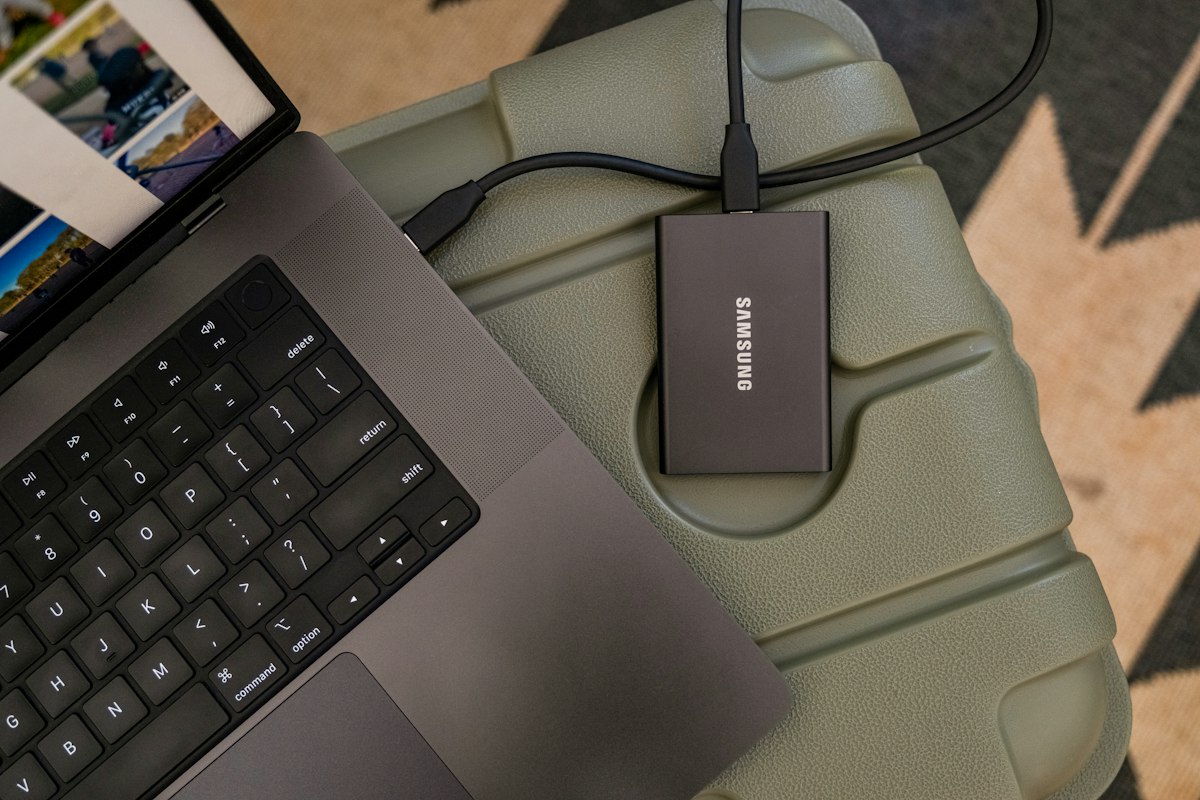
Fotografia: Samsung Memory US / Unsplash · Unsplash License. Imagem ilustrativa, sem relação documental com um caso específico.
Conteúdo informativo. Procedimentos e disponibilidade podem mudar; confirme as orientações nos canais oficiais.
Leia também.
Todas as matérias
Aviso de direitos autorais no Instagram: como desconfiar de um falso suporte
Uma mensagem que ameaça excluir o perfil pode ser uma tentativa de roubar o login. A confirmação deve acontecer fora do link enviado pelo contato.
Prometeram um selo verificado no Instagram: o que conferir antes de responder
Ofertas recebidas por mensagem podem misturar uma funcionalidade real com um pedido fraudulento. Confira o serviço diretamente na plataforma.
WhatsApp Web e aparelhos conectados: o que conferir na sua conta
Um dispositivo vinculado pode manter acesso legítimo às conversas. A revisão periódica ajuda a identificar sessões que você não reconhece ou já não utiliza.